
Интеграция ИИ‑агента с 1С: OData, HTTP‑сервисы и безопасный выбор


Короткий ответ: что выбрать для интеграции ИИ-агента с 1С
К 1С не подключают «ИИ» как магическую надстройку. Подключают конкретного ИИ агента к конкретным операциям: прочитать остаток, найти документ, создать черновик заявки, отправить уведомление ответственному, вернуть результат отчёта. И именно от набора операций зависит способ интеграции.
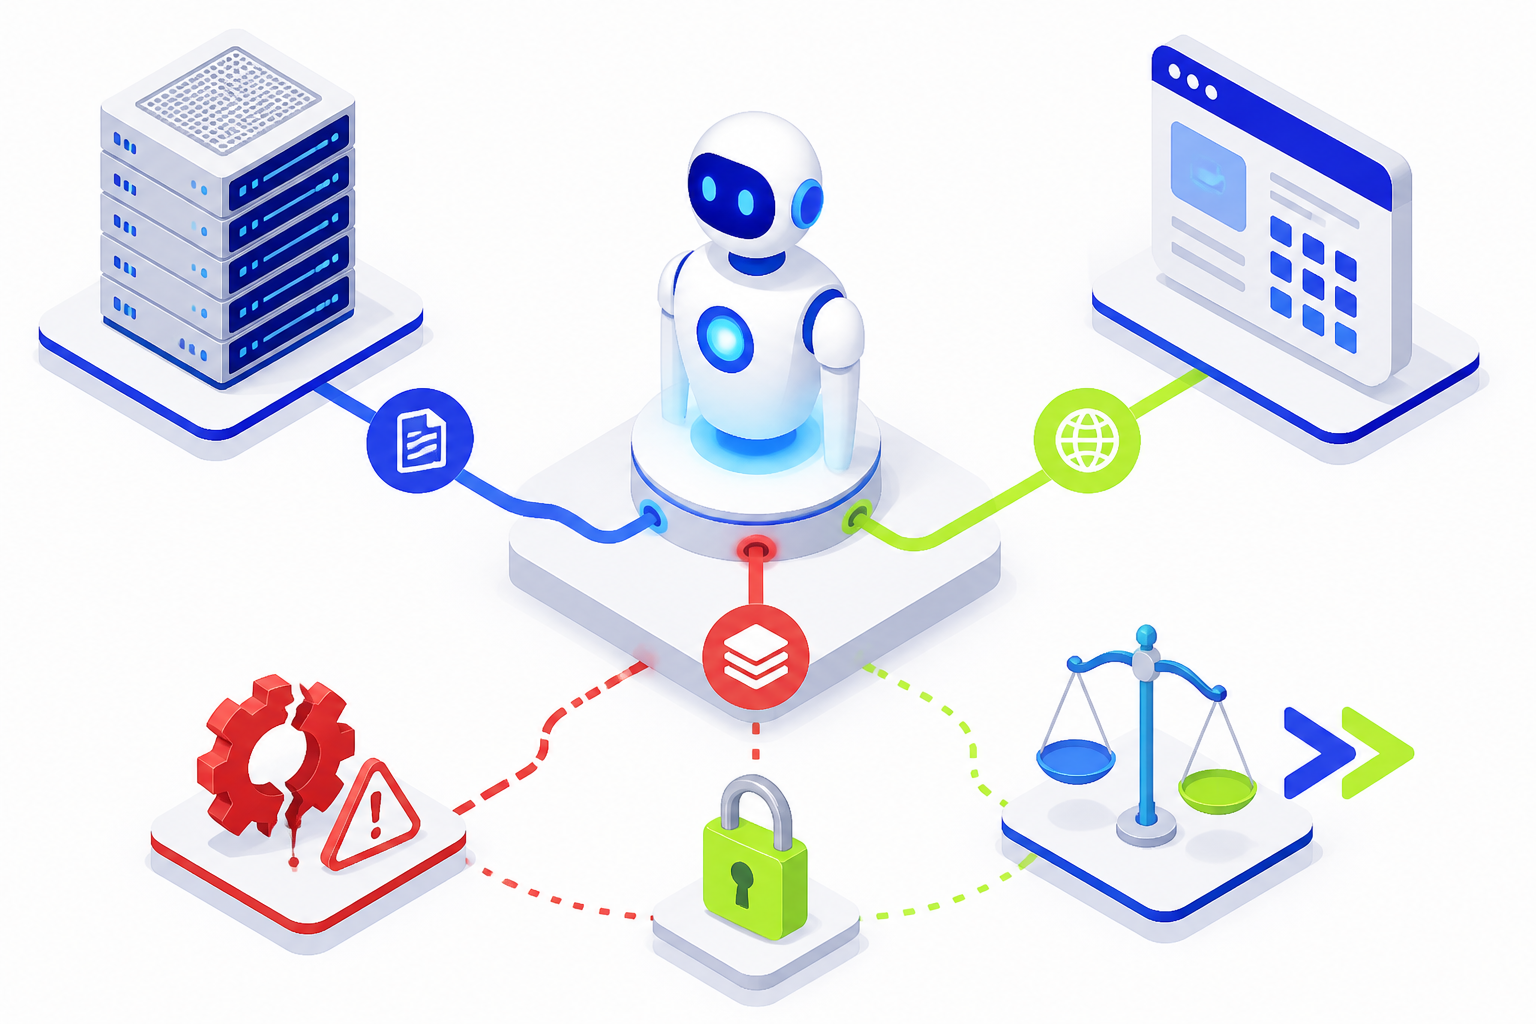
На практике есть три рабочих маршрута: OData, собственные HTTP-сервисы в 1С и очереди сообщений или 1С:Шина. Выбор между ними определяется не тем, что быстрее написать разработчику, а тем, кто отвечает за данные, где проходит валидация и насколько опасно дать агенту доступ к объектам учёта.
Если нужен прототип для чтения справочной информации, OData может быть быстрым стартом. Если речь о рабочей эксплуатации, создании документов, отчётах и управляемых бизнес-операциях, почти всегда правильный ответ — собственные HTTP-сервисы. Для крупных ландшафтов, где несколько систем обмениваются событиями и ответ не нужен немедленно, появляется третий вариант: очередь сообщений, интеграционная шина и асинхронная обработка.
Важная оговорка: в платформе 1С нет встроенного универсального языкового ассистента. Всё, что делает ИИ рядом с 1С, — это отдельные сервисы, сторонние решения или ваша интеграция. Поэтому главная инженерная задача — не «подключить нейросеть», а описать безопасный контракт между ИИ агентом и учётной системой.
Мы обычно отвечаем за сторону агента: сценарии, контракты, обработку запросов, логику диалога, проверку прав и формат взаимодействия. 1С-часть чаще делает штатный разработчик заказчика или его франчайзи. Это нормальная схема: она не создаёт второго центра ответственности внутри конфигурации, но позволяет заранее описать, какие методы нужны и какие права потребуются.
Что вообще делает агент в 1С
ИИ-агент в связке с 1С нужен не для того, чтобы «думать вместо учёта». Его задача — сократить путь от человеческого запроса до корректного действия в системе. Сотрудник спрашивает в привычном интерфейсе: «какой статус у заказа клиента?», «есть ли товар на складе?», «создай заявку на закупку по этим позициям». ИИ агент разбирает намерение, обращается к 1С через разрешённый интерфейс и возвращает ответ или черновик операции.
Типовые операции делятся на несколько групп. Первая — чтение: остатки, статус заказа, взаиморасчёты, реквизиты контрагента, состояние документа. Вторая — поиск: например, найти последнюю реализацию по клиенту, документ по сумме и дате, договор по описанию. Третья — создание черновиков: заявка, заказ покупателя, входящий документ, обращение в сервисную службу. В финансовых и учётных сценариях такой документ должен оставаться непроведённым до подтверждения человеком.
Есть и операции, которые выглядят как интеграция с 1С, но на самом деле ей не являются. Ответ на вопрос «как провести возврат от покупателя» чаще относится к базе знаний, регламентам и инструкциям компании. Агент может ответить по документации без доступа к боевой базе. А вот «покажи последний возврат по этому клиенту» уже требует обращения к данным 1С.
Ключевой принцип: разные операции требуют разных прав, и смешивать их в одном подключении нельзя. Чтение остатков, получение отчёта и создание документа — это не один «доступ к 1С», а разные контракты с разными ограничениями, журналированием и правилами подтверждения.
Способ 1. OData
OData в 1С — это штатный REST-подобный интерфейс платформы. Он доступен начиная с версии 8.3.5, публикуется на веб-сервере Apache или IIS и поддерживает OData версии 3.0. Для внешнего сервиса это выглядит привлекательно: есть стандартный интерфейс, можно получить метаданные, читать справочники и документы, выполнять фильтрацию, создавать и изменять объекты.
Включение OData обычно начинается с публикации базы на веб-сервере и установки флажка «Публиковать стандартный интерфейс OData». Затем нужно явно указать состав интерфейса методом УстановитьСоставСтандартногоИнтерфейсаOData. Это важная деталь: по умолчанию не опубликовано ничего. Пока объект не включён в состав стандартного интерфейса, он недоступен даже при наличии прав у пользователя.
Пользователю, от имени которого работает интеграция, назначают роль УдаленныйДоступOData. В типовых конфигурациях на БСП это часто делается через профиль доступа. Аутентификация обычно базовая — логин и пароль, поэтому канал должен быть только HTTPS. Без шифрования пароль фактически передаётся в открытом виде, и такая схема не подходит для промышленной эксплуатации.
Через OData можно работать со справочниками, документами, регистрами, планами видов характеристик и другими прикладными объектами. Доступны чтение, создание, изменение, удаление, метаданные $metadata, фильтрация и разворот связанных сущностей. Для прототипа агента, который показывает карточку контрагента или читает остатки по простому правилу, этого может хватить.
Но у OData есть принципиальные ограничения. Через него не получить штатные отчёты, команды и произвольные методы, регламентные задания, список пользователей и управление ими, журнал регистрации. Запрос «дай мне оборотно-сальдовую ведомость» через OData не решается напрямую. Можно выгрузить данные регистров и попробовать посчитать на стороне ИИ агента, но это рискованно: цифры могут разойтись с тем, что показывает 1С. Надёжнее сделать HTTP-сервис, который вернёт результат штатного отчёта или подготовленной обработки.
Главный риск OData в интеграции с ИИ-агентом — он даёт доступ к объектам данных, а не к бизнес-операциям. Агент, создающий документ напрямую через OData, может обойти часть прикладной логики, которая в типовой конфигурации живёт в формах, обработчиках, проверках заполнения и процедурах проведения. На экране пользователя 1С операция не прошла бы проверку, а внешний клиент уже записал объект. Именно поэтому OData уместен как быстрый способ чтения и прототипирования, но плохо подходит как основной канал для ответственных операций.
Способ 2. HTTP-сервисы
HTTP-сервисы в 1С — это собственные точки входа, которые разработчик описывает в конфигурации. Внешний агент обращается не к «таблице документов» или «справочнику контрагентов», а к операции: /agent/hs/v1/order-status, /agent/hs/v1/create-request, /agent/hs/v1/report-balance. Такой подход ближе к нормальной архитектуре интеграции: наружу публикуется не внутренняя структура 1С, а понятный контракт.
Узкий контракт — первая причина выбирать HTTP-сервисы для рабочей эксплуатации. Вместо доступа к сотням объектов агент получает три-пять методов, каждый из которых делает строго определённое действие. Это уменьшает поверхность атаки и снижает вероятность, что агент выполнит не ту операцию. Если метод называется create-request, он создаёт заявку по описанным правилам, а не произвольный документ с произвольными реквизитами.
Вторая причина — валидация до записи. Код сервиса может проверить входные данные до создания документа: существует ли контрагент, заполнен ли договор, доступен ли склад, не превышен ли лимит, корректна ли ставка НДС. Если данных недостаточно, сервис возвращает осмысленную ошибку в JSON: например, «не найден договор по контрагенту» или «нужно указать склад отгрузки». Агент понимает эту ошибку и задаёт уточняющий вопрос пользователю, а не записывает неполный объект.
Третья причина — ограниченные права. Служебному пользователю не нужно выдавать широкий доступ к объектам конфигурации. Ему дают роль, необходимую только для выполнения конкретных методов. В идеальной схеме чтение статуса заказа, получение отчёта и создание черновика работают от разных ролей или как минимум проходят через разные методы с разным аудитом.
Четвёртая причина — устойчивость к обновлениям. В типовых конфигурациях внутренняя структура объектов, реквизитов и движений может меняться. При интеграции через OData это ломает внешний контур: агент ждал одно поле, а после обновления оно изменилось или стало заполняться иначе. При HTTP-сервисе можно сохранить внешний контракт, а внутри поправить реализацию. Для бизнеса это принципиально: интеграция должна переживать обновления 1С без переписывания логики агента.
Хороший HTTP-контракт обычно описывает формат запроса и ответа в JSON, версионирование пути через /v1/, коды ошибок, таймауты и правила повторного вызова. Отдельно нужно заложить идемпотентность — свойство операции, при котором повторный вызов с тем же ключом не создаёт второй документ. Для ИИ-агента это особенно важно: сеть может оборваться, пользователь может повторить команду, оркестратор может отправить запрос ещё раз. Метод создания документа должен принять внешний ключ операции и при повторе вернуть уже созданный черновик, а не плодить дубли.
Именно HTTP-сервисы дают правильную границу ответственности. Агент формулирует намерение, собирает недостающие данные и вызывает метод. 1С проверяет бизнес-правила, создаёт объект или возвращает понятную ошибку. Человек подтверждает критичные действия. Такая архитектура выглядит менее быстрой на старте, чем OData, зато значительно дешевле в сопровождении.
Способ 3. Очередь сообщений и 1С:Шина
Очереди сообщений и интеграционная шина нужны там, где ответ не требуется немедленно или где в процессе участвует несколько систем. Например, ИИ агент принял обращение клиента, поставил задачу на расчёт доступности товара, 1С обработала её позже, CRM получила итоговый статус, а пользователь увидел уведомление в мессенджере. Это уже не простой синхронный запрос «вопрос — ответ», а событийная интеграция.
1С:Шина — интеграционная платформа 1С. Она поддерживает веб-сервисы SOAP по WSDL, очереди JMS, AMQP 1.0, в том числе узлы для RabbitMQ, такие как RabbitMqИсточник и RabbitMqНазначение, а также обращение к внешним СУБД через JDBC. В крупных ландшафтах это позволяет не связывать агента напрямую с каждой системой, а организовать маршрутизацию сообщений через единый интеграционный слой.
Для RabbitMQ есть практическая деталь, которая часто всплывает только после первой аварии. Чтобы сообщения не терялись при перезапуске брокера, нужно использовать персистентную доставку: DeliveryMode = 2, а очередь должна быть долговечной: Durable = True. Иначе интеграция вроде работает на тестовом контуре, но при перезапуске инфраструктуры теряет события.
В 1С также есть планы обмена — штатный механизм регистрации изменений. Он полезен для синхронизаций, но требует аккуратности. При загрузке данных обработчики проведения могут отрабатывать иначе, а режим ОбменДанными.Загрузка = Истина влияет на регистрацию изменений не так, как обычная запись. Это один из типовых источников расхождений при двустороннем обмене.
Начиная с платформы 8.3.27 появился штатный клиент WebSocket. 1С позиционирует его, среди прочего, для интеграции с телефонией, сервисами электронной подписи и брокерами сообщений, включая RabbitMQ и ZeroMQ. Для ИИ-агента это означает возможность держать постоянное соединение и получать события без постоянного опроса. Перед проектированием такого контура стоит сверить состояние релиза и ограничения конкретной версии платформы на дату внедрения.
Очередь и шина редко нужны для первого прототипа. Но если ИИ агент должен работать в связке «CRM + 1С + склад + телефония + мессенджеры», асинхронный контур быстро становится не роскошью, а способом сохранить управляемость.
Сравнение: что выбрать
Если свести варианты к практическому выбору, получится простая логика: OData — для быстрого старта и осторожного чтения, HTTP-сервисы — для промышленной интеграции, очередь и шина — для сложных процессов и нескольких систем. Таблица ниже показывает различия не с точки зрения «модности», а с точки зрения эксплуатации.
| Критерий | OData | HTTP-сервисы | Очередь / Шина |
|---|---|---|---|
| Время на запуск | Часы | Дни | Недели |
| Нужен 1С-разработчик | Обычно нет для простого чтения | Да | Да |
| Контроль над доступными действиями | Ограниченный | Полный | Полный |
| Валидация до записи | Нет как отдельного бизнес-слоя | Да | Да |
| Устойчивость к обновлениям конфигурации | Низкая | Хорошая | Хорошая |
| Работа со штатными отчётами | Нет | Да, если реализовать метод | Да, в синхронном или асинхронном сценарии |
| Когда уместно | Прототип, чтение справочной информации | Рабочая интеграция агента | Много систем, события, долгие операции |
Практическая рекомендация звучит так: прототип можно делать на OData, эксплуатацию лучше строить на HTTP-сервисах. Это честный компромисс. Заказчик быстро видит пользу агента, не тратя недели на разработку, а затем самые рискованные операции переводятся в управляемый контракт.
Для финансовых сценариев, бухгалтерии и обязательств перед клиентами лучше сразу проектировать HTTP-сервисы. Цена ошибки там выше, чем экономия нескольких дней на старте. Для уведомлений, фоновых расчётов и обмена событиями между системами стоит рассмотреть очередь сообщений.
Почему нельзя ходить в базу напрямую
Запрос «пусть агент просто читает SQL» звучит регулярно. Он понятен: кажется, что прямой доступ к базе быстрее, проще и дешевле. Но для 1С это почти всегда плохая идея, особенно если интеграция должна жить дольше первого релиза.
Структура хранения 1С не является публичным контрактом для внешних систем. Имена таблиц вида _Document123_VT456 и детали хранения могут меняться между релизами. То, что работало вчера, после обновления конфигурации или платформы может начать возвращать неполные или неверные данные.
Вторая проблема — итоги и регистры. 1С рассчитывает показатели не как произвольный SQL-запрос к одной таблице. Платформа учитывает движения, срезы, периоды, настройки, права, особенности отчёта. Прямой запрос к таблице движений не обязан давать то же число, что штатный отчёт. А для пользователя истина — это именно отчёт в 1С, а не расчёт агента.
Третья проблема — права. Ограничения доступа в 1С реализуются платформой, включая ограничения на уровне записей. Прямой доступ к СУБД эти правила не видит. Агент может получить данные, которые конкретный пользователь в интерфейсе 1С увидеть не должен. Для компаний с персональными данными, коммерческой тайной и финансовой информацией это уже не техническая мелочь, а риск безопасности.
Наконец, прямая запись в базу данных средствами, отличными от платформы, не поддерживается и может нарушать лицензионные и эксплуатационные требования. Выигрыш в скорости разработки оборачивается техническим долгом: интеграция ломается при обновлениях, цифры расходятся, ответственность размывается. Правило простое: считает и записывает 1С, агент только запрашивает разрешённую операцию через поддерживаемый интерфейс.
Безопасный шаблон подключения
Безопасная интеграция начинается не с выбора библиотеки, а с границы прав. У агента не должно быть доступа «на всякий случай». Если он отвечает на вопросы по остаткам, ему не нужны права на создание реализации. Если он создаёт черновик заявки, ему не нужны права на проведение и изменение закрытых документов.
Рабочий шаблон выглядит так: отдельный служебный пользователь для агента, отдельная роль с минимальными правами, HTTPS, ограничение по IP-адресам на веб-сервере или межсетевом экране, логирование запросов и ответов на стороне агента, журнал регистрации на стороне 1С. Первый контур для отладки — тестовая копия базы, а не боевая система.
Для записи особенно важно правило черновиков. Агент может подготовить непроведённый документ, заполнить реквизиты, приложить комментарий и передать ответственному. Проводит документ человек или отдельный утверждённый процесс. Для операций с деньгами, обязательствами и складом это не перестраховка, а нормальное требование учёта.
Создающие методы должны быть идемпотентными. В запрос передаётся внешний ключ операции, например request_id. Если агент повторит вызов, сервис вернёт уже созданный документ, а не создаст новый. Дополнительно задаётся ограничение частоты запросов, чтобы ошибка в сценарии агента не превратилась в лавину обращений к 1С.
Отдельный слой — формат ошибок. Агенту нельзя возвращать только «500: ошибка выполнения». Ему нужен машинно понятный ответ: код ошибки, человекочитаемое сообщение и подсказка, какие данные запросить у пользователя. Например: CONTRACT_NOT_FOUND, «по контрагенту не найден действующий договор», «уточните договор или выберите из списка». Такая мелочь резко повышает качество диалога.
И ещё один принцип: актуальность данных должна быть явной. Если остатки обновляются регламентным заданием раз в сутки, агент обязан сообщать время актуальности. Иначе он будет уверенно отвечать вчерашними числами, а пользователь воспримет это как ошибку всей системы.
Что ломается на практике
Самая частая поломка — обновление типовой конфигурации. Интеграция, завязанная на внутреннюю структуру данных или широкий OData-доступ, внезапно перестаёт находить нужное поле или получает данные в другом виде. HTTP-сервис в такой ситуации проще поддержать: внешний контракт остаётся прежним, меняется только реализация внутри 1С.
Вторая проблема — расхождение цифр. Агент посчитал по регистру, а пользователь открыл штатный отчёт и увидел другое значение. Лечится это не улучшением промпта, а архитектурным правилом: финансовые и учётные показатели считает 1С. Агент передаёт параметры и показывает результат, а не строит собственную бухгалтерскую истину.
Третья проблема — дубли документов. Запрос завис, пользователь нажал ещё раз, оркестратор повторил попытку, и в базе появились две одинаковые заявки. Это классический сбой интеграций, который предотвращается идемпотентностью и внешним ключом операции.
Четвёртая проблема — медленные ответы. Тяжёлый отчёт через синхронный HTTP-сервис может упереться в таймаут. В таких случаях лучше делать асинхронный сценарий: агент ставит задачу, 1С рассчитывает результат, затем агент получает уведомление или периодически проверяет статус. Пользователь видит честный ответ: «отчёт формируется, пришлю результат, когда будет готов».
Пятая проблема — права. На тестовых данных всё прошло, а в бою метод упал, потому что служебному пользователю не хватило доступа к одному реквизиту, складу или организации. Поэтому тестовый набор должен покрывать разные типы контрагентов, организаций, складов, договоров, валют и состояний документов. Один счастливый сценарий не доказывает готовность интеграции.
Наконец, ломается ожидание пользователей. Они думают, что агент «видит всё в 1С в реальном времени», хотя часть данных обновляется регламентно или приходит из другой системы с задержкой. Это решается прозрачностью: в ответах нужно показывать источник и время актуальности данных, а в критичных сценариях — ссылку на документ или отчёт в 1С.
Что делать дальше
Чтобы выбрать способ интеграции без лишних споров, начните не с технологии, а со списка операций. Для каждой операции нужно ответить на четыре вопроса: что агент читает или создаёт, какие права требуются, кто подтверждает результат и что считается источником истины. После этого выбор становится почти очевидным.
Если операция только читает справочную информацию и нужна для проверки гипотезы, можно начать с OData. Если операция создаёт документ, запускает расчёт, возвращает отчёт или влияет на обязательства компании, лучше проектировать HTTP-сервис. Если процесс длинный, событийный и затрагивает несколько систем, стоит добавить очередь сообщений или интеграционную шину.
 Автор
Антон Амосов


